La cybersécurité dans les grandes entreprises
Comment la cybersécurité apporte de la valeur à votre entreprise
Étape 1
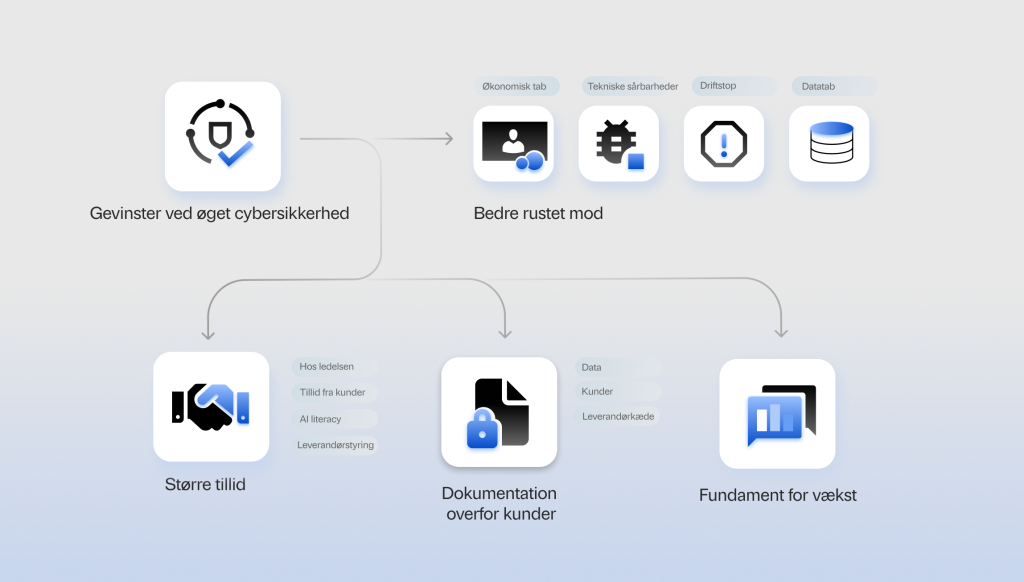
Avantages pour l'entreprise
Lorsque la cybersécurité est structurée et documentée, il devient plus facile de gérer les risques, d'assurer la continuité des activités et de rendre compte des mesures de sécurité mises en œuvre auprès des clients, des autorités et des autres parties prenantes.
Parmi les avantages, on peut citer notamment :
-
Une meilleure protection des données, des systèmes et des processus essentiels à l'activité
-
Moins de perturbations et de coupures de service
-
Une documentation plus solide à l'intention des clients, des partenaires et des autorités de contrôle
-
Une meilleure vue d'ensemble des risques, des responsabilités et des mesures de sécurité
-
De meilleures conditions pour répondre aux exigences des clients, aux exigences des appels d'offres et aux exigences réglementaires
Étape 2
Rôle et responsabilités de la direction
Dans les grandes entreprises, la cybersécurité est souvent répartie entre plusieurs services, systèmes, fournisseurs et secteurs d'activité. Il est donc plus difficile d'avoir une vue d'ensemble des risques, des responsabilités et des mesures à prendre.
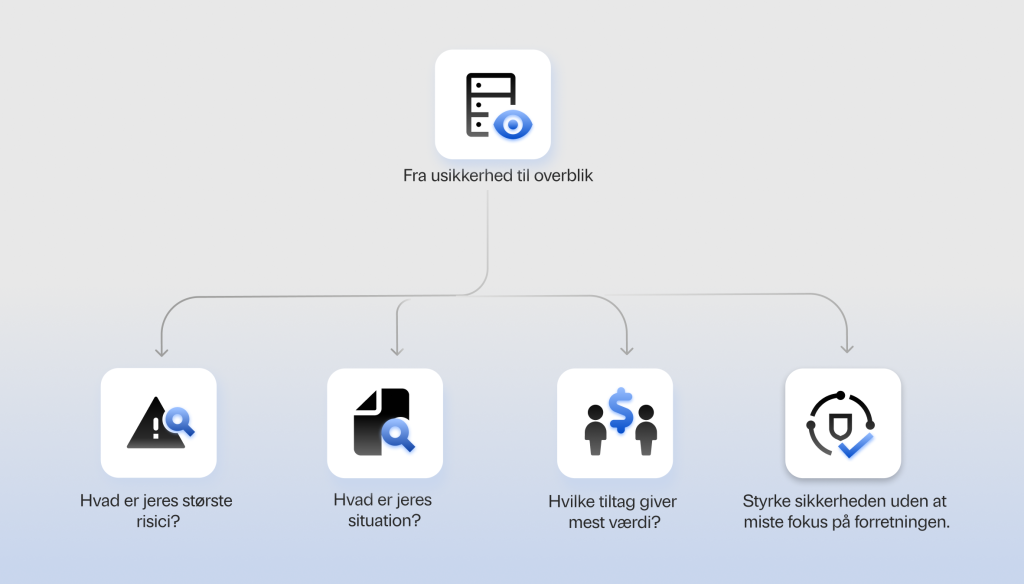
La direction doit être en mesure de hiérarchiser les investissements, d'assurer le suivi de l'avancement des travaux et de veiller à ce que les mesures de sécurité soutiennent l'activité de l'entreprise, ses livraisons et le respect des exigences légales. Nous contribuons à établir une base décisionnelle claire afin que la direction dispose d'une vue d'ensemble sur :
-
Où se situent les principaux risques ?
-
Quelles mesures faut-il privilégier en premier lieu ?
-
Qui est responsable de quoi ?
-
L'impact des mesures de sécurité sur l'exploitation, les clients et les livraisons
-
Quels sont les documents à fournir aux clients, aux autorités et aux organismes de contrôle ?

Étape 3
Plan d'action
Dans les grandes entreprises, les défis en matière de cybersécurité se posent souvent à l'échelle des différents services, systèmes, processus et fournisseurs. En l'absence d'un plan commun, il peut être difficile de hiérarchiser les priorités, de coordonner les activités et de s'assurer que les risques les plus importants sont pris en compte.
Nous vous aidons à mettre en place un plan d'action qui offre une vue d'ensemble des risques, des exigences et des mesures nécessaires, afin que les actions puissent être menées de manière structurée et en mettant l'accent sur les domaines les plus importants pour l'entreprise.
Cela vous offre :
-
Une vue d'ensemble des risques, des exigences et des lacunes identifiées
-
Mesures prioritaires en fonction de la criticité opérationnelle et des risques
-
Une répartition claire des responsabilités entre la direction, le service informatique, le service de conformité et les services opérationnels
-
Une meilleure gestion des fournisseurs et des dépendances externes
-
Une base solide pour travailler avec la directive NIS2, la norme ISO 27001 et d'autres exigences pertinentes

Étape 4
Confiance des clients et croissance
Les grands clients, les organismes publics et les partenaires internationaux exigent de plus en plus souvent des preuves concrètes en matière de cybersécurité. Il ne suffit plus de mettre en place des mesures de sécurité. L'entreprise doit également être en mesure de démontrer comment elle gère les risques et comment elle pilote ses activités en matière de sécurité.
Lorsque la cybersécurité est bien maîtrisée, il devient plus facile de démontrer votre niveau de maturité, de répondre aux questions relatives à la sécurité, de mener des audits et de nouer des partenariats pour lesquels la sécurité est une condition préalable.
Cela peut vous aider dans les domaines suivants :
- appels d'offres et agréments des fournisseurs
- collaboration avec les clients professionnels
- Rapports destinés au groupe, au conseil d'administration ou aux investisseurs
- procédures de diligence raisonnable et d'audit
- preuve d'une exploitation responsable et solide

Étape 5
Risque d'amende réduit
Le non-respect des exigences de sécurité peut avoir des conséquences concrètes pour les grandes entreprises. Dans le cadre de la directive NIS2, cela peut donner lieu à des contrôles, des injonctions et des amendes, tandis que la loi sur la cyber-résilience (Cyber Resilience Act) peut avoir une incidence sur l'accès au marché européen pour les produits comportant des éléments numériques.
Ce risque englobe également les exigences contractuelles, les exigences des clients et les obligations envers les fournisseurs. De nombreuses grandes entreprises sont aujourd’hui confrontées à des exigences de sécurité dans le cadre de contrats clients, d’agréments fournisseurs et de collaborations au sein de la chaîne d’approvisionnement. L’absence de documentation ou des mesures de sécurité insuffisantes peuvent donc avoir des répercussions sur les contrats existants, les nouvelles opportunités commerciales et la capacité de l’entreprise à respecter ses engagements.
Grâce à une approche structurée, vous bénéficierez d'une meilleure vue d'ensemble des exigences, des responsabilités et de la documentation, ce qui permettra à votre entreprise de réduire le risque de sanctions et de renforcer sa position vis-à-vis de ses clients, des autorités et de ses partenaires.

Étape 6
Vue d'ensemble et hiérarchisation des priorités
La cybersécurité dans les grandes entreprises implique souvent de nombreux systèmes, équipes, fournisseurs et secteurs d'activité. Sans une vue d'ensemble, il peut être difficile d'évaluer quels sont les risques les plus importants et où il convient de concentrer en priorité les efforts.
Nous vous aidons à dresser un état des lieux des risques, des exigences et des mesures nécessaires, afin de renforcer la cybersécurité de manière plus ciblée. Cela vous offre une meilleure base pour hiérarchiser vos investissements, réduire les risques significatifs et garantir la progression au sein de l'ensemble de l'organisation.
Optez pour une solution de cybersécurité adaptée à votre entreprise
Souhaitez-vous renforcer la cybersécurité et disposer d'une vue d'ensemble claire des domaines dans lesquels il convient de concentrer vos efforts ?
Nous vous aidons à identifier les principaux risques et à mettre en place un parcours concret, adapté à votre entreprise, à vos ressources et à vos objectifs commerciaux. Découvrez vos options ici.
Conseils
Pratique et efficace – selon les besoins de l'organisation
Durée et portée
Adapté aux besoins de chaque entreprise
Contenu
Analyse préliminaire
Recensement des systèmes critiques et des risques
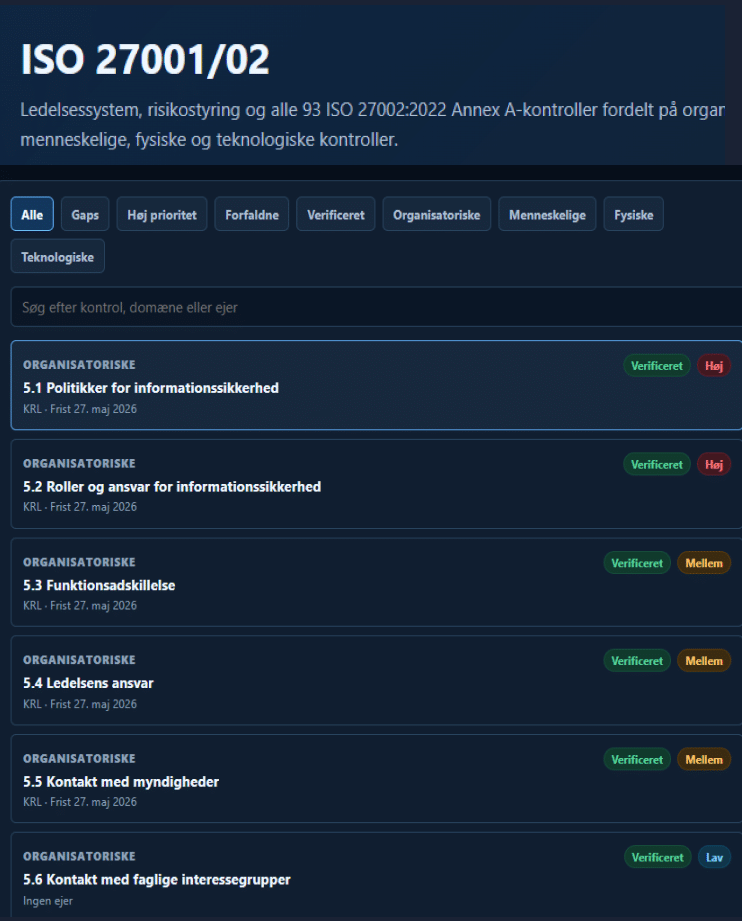
Politiques et procédures en matière de sécurité informatique
Mise en place d'un SMSI
Formation à la sensibilisation et ateliers
Contrôle des fournisseurs et des tiers
Rédige la documentation relative à l'entreprise
Contrôle d'accès et mesures de sécurité organisationnelles
Audit interne et externe
Résultats attendus
Renforcement de la culture de sécurité interne
Amélioration de la gestion des vulnérabilités et des incidents
Une confiance accrue de la part des clients et des partenaires
Solidité commerciale
Avantage concurrentiel
Commencez par un entretien sans engagement avec l'un de nos experts, ou achetez une analyse préliminaire à partir de 10 000 DKK
Entrez votre adresse e-mail pour recevoir nos newsletters,
, qui vous informeront des événements à venir, vous apporteront des informations utiles et bien plus encore xxx




Guides og artikler
Voir tous les articles du blogCyberberedskabsøvelse: Sådan tester virksomheden sin reaktionsevne
9 oktober, 2026
Cyberberedskabsøvelse: Sådan tester virksomheden sin reaktionsevne
Sådan planlægger og gennemfører virksomheden en cyberberedskabsøvelse med fokus på roller, drift, leverandører og dokumenteret læring.
Cybertruslen mod Danmark: Hvad virksomheder bør prioritere nu
9 oktober, 2026
Cybertruslen mod Danmark: Hvad virksomheder bør prioritere nu
ENISA’s aktuelle trusselsbillede peger på ransomware, sårbarheder og digitale afhængigheder. Se fem prioriteringer for danske virksomheder.
Sikkerhedsadfærd: Brug oktober til at styrke cybersikkerheden i praksis
8 oktober, 2026
Sikkerhedsadfærd: Brug oktober til at styrke cybersikkerheden i praksis
Få fem målepunkter, der viser, om sikkerhedstræning bliver brugt, og en enkel plan for opfølgning på sikkerhedsadfærd.
Foire aux questions sur la cybersécurité dans les grandes entreprises
Vous avez encore des questions qui n'ont pas trouvé de réponse ? Réservez une consultation gratuite de 15 minutes avec un expert en cybersécurité.
Dans les grandes entreprises, la cybersécurité est souvent répartie entre plusieurs services, systèmes, fournisseurs, environnements informatiques et secteurs d'activité. Il est donc plus difficile d'avoir une vue d'ensemble des risques, des responsabilités, de la documentation et des mesures à prendre.
Sans une approche structurée, le travail en matière de sécurité peut se retrouver fragmenté, dépendre de certaines personnes ou être difficile à justifier auprès de la direction, du conseil d'administration, des clients et des autorités. Une approche globale facilite la hiérarchisation des priorités, le suivi des progrès et permet de s'assurer que la sécurité soutient les opérations, les livraisons et les objectifs commerciaux.
Quel rôle jouent la direction et le conseil d'administration en matière de cybersécurité ?
Dans les grandes entreprises, la direction et le conseil d'administration doivent être en mesure de prendre des décisions concernant les risques, les investissements, les responsabilités et les priorités. Cela ne nécessite pas de connaissances techniques approfondies, mais une base décisionnelle claire et des rapports réguliers sur les principaux risques et les mesures de sécurité.
Pour les entreprises relevant du champ d'application de la directive NIS2, le rôle de la direction est particulièrement évident, puisque les organes de direction doivent approuver et superviser les mesures de cybersécurité. Cela signifie que la cybersécurité doit être considérée comme faisant partie intégrante de la gestion globale des risques de l'entreprise, et non pas uniquement comme une question technique relevant des technologies de l'information.
La norme ISO 27001 peut offrir aux grandes entreprises un cadre commun pour la gestion des risques, la sécurité de l'information, la documentation et l'amélioration continue. Cette norme est pertinente car elle peut être appliquée à tous les services, pays, systèmes et fournisseurs, et permet ainsi de créer une base plus homogène pour les activités liées à la sécurité.
Une certification ISO 27001 peut servir de base à la documentation destinée aux clients, aux autorités, au groupe, au conseil d'administration et aux investisseurs. Elle peut également faciliter la gestion structurée des exigences de la directive NIS2, des audits clients, des appels d'offres, des agréments de fournisseurs et des exigences internes en matière de gouvernance, car l'entreprise dispose ainsi d'un système de gestion de la sécurité de l'information bien établi.
Quel est l'impact de la cybersécurité sur les chaînes d'approvisionnement et les exigences des clients ?
Les grandes entreprises s'inscrivent souvent dans des chaînes d'approvisionnement complexes, où les exigences en matière de sécurité émanent des clients, des groupes, des organismes publics, des autorités de régulation et des partenaires internationaux. Cela signifie que la cybersécurité doit pouvoir être justifiée, non seulement par des mesures techniques, mais aussi par des processus, la définition des responsabilités, des évaluations des risques et un suivi continu.
Lorsque les mesures de sécurité sont structurées et documentées, il est plus facile de répondre aux questions relatives à la sécurité, de réaliser des audits, d'être agréé en tant que fournisseur et de participer à des collaborations pour lesquelles la sécurité est une condition préalable.
Quelles conséquences une cybersécurité insuffisante peut-elle avoir pour les grandes entreprises ?
Une cybersécurité insuffisante peut avoir des conséquences sur la conformité, l'exploitation, les contrats, la confiance des clients et l'accès au marché. Dans le cadre de la directive NIS2, le non-respect des exigences peut entraîner des contrôles, des injonctions et des amendes. Pour les entreprises proposant des produits comportant des éléments numériques, la loi sur la cyber-résilience (Cyber Resilience Act) peut avoir une incidence sur la possibilité de continuer à commercialiser ces produits sur le marché de l'UE.
Cela peut également entraîner des interruptions d'activité, des retards de livraison, le non-respect des exigences des clients, la perte d'informations stratégiques pour l'entreprise et une augmentation des coûts de remise en état. Pour les grandes entreprises, la cybersécurité constitue donc à la fois un domaine de conformité, une responsabilité de la direction et une condition préalable à la stabilité des opérations et au maintien de l'accès aux clients et aux marchés.