Cybersicherheit in größeren Unternehmen
So schafft Cybersicherheit einen Mehrwert für Ihr Unternehmen
Schritt 1
Vorteile für das Unternehmen
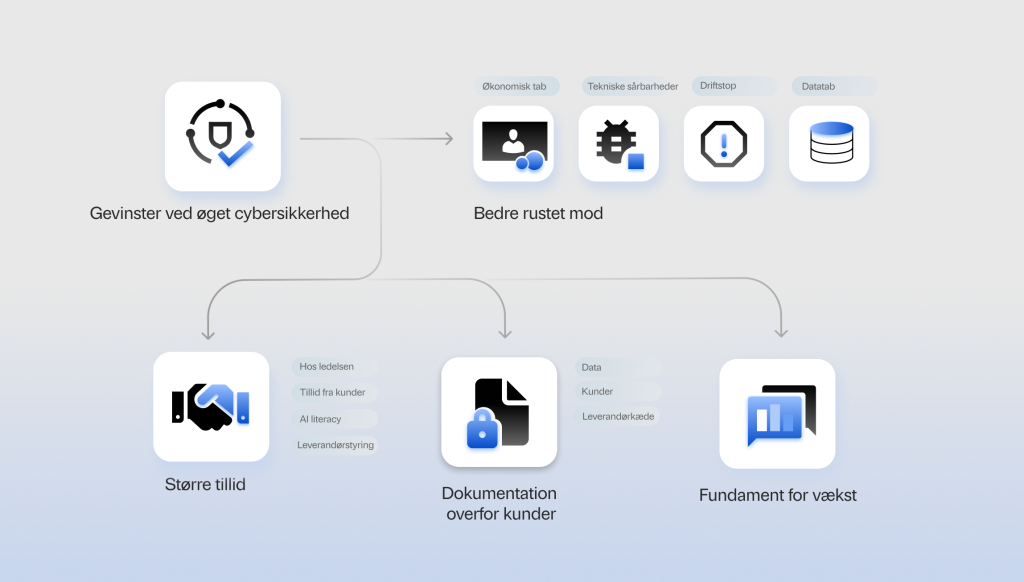
Wenn die Cybersicherheit strukturiert und dokumentiert ist, wird es einfacher, Risiken zu bewältigen, den Betrieb aufrechtzuerhalten und die Sicherheitsmaßnahmen gegenüber Kunden, Behörden und anderen Interessengruppen nachzuweisen.
Zu den Vorteilen gehören unter anderem:
-
Besserer Schutz geschäftskritischer Daten, Systeme und Prozesse
-
Weniger Betriebsstörungen und Ausfälle
-
Bessere Nachweismöglichkeiten gegenüber Kunden, Kooperationspartnern und Aufsichtsbehörden
-
Besserer Überblick über Risiken, Verantwortlichkeiten und Sicherheitsmaßnahmen
-
Bessere Voraussetzungen, um Kundenanforderungen, Ausschreibungsanforderungen und regulatorische Anforderungen zu erfüllen
Schritt 2
Die Rolle und die Verantwortung der Geschäftsführung
In größeren Unternehmen ist die Cybersicherheit oft auf mehrere Abteilungen, Systeme, Lieferanten und Geschäftsbereiche verteilt. Das erschwert es, sich einen Gesamtüberblick über Risiken, Zuständigkeiten und erforderliche Maßnahmen zu verschaffen.
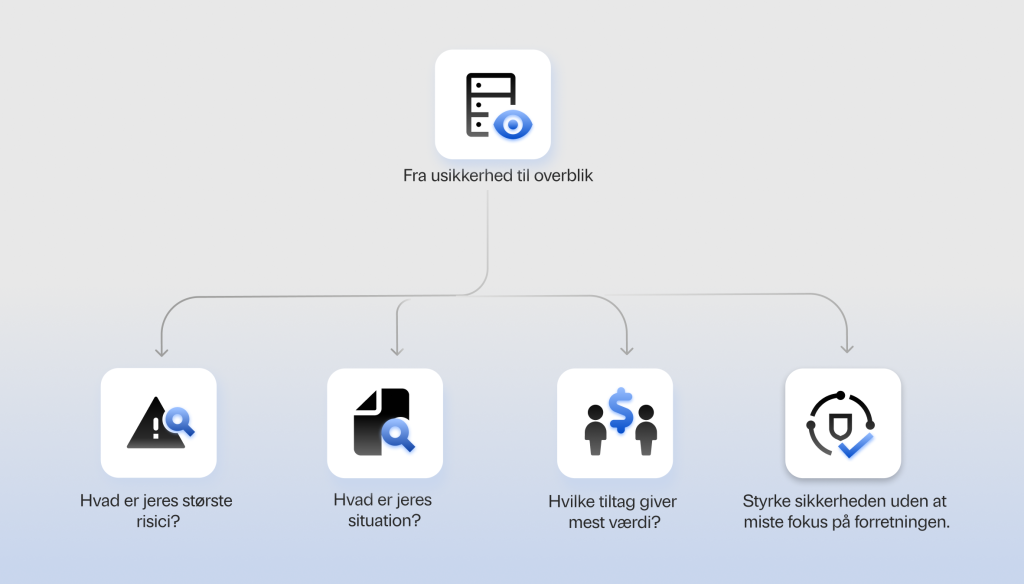
Die Geschäftsleitung muss in der Lage sein, Investitionen zu priorisieren, den Fortschritt zu überwachen und sicherzustellen, dass die Sicherheitsmaßnahmen den Betrieb des Unternehmens, die Lieferungen und die gesetzlichen Anforderungen unterstützen. Wir helfen dabei, eine klare Entscheidungsgrundlage zu schaffen, damit die Geschäftsleitung einen Überblick über Folgendes erhält:
-
Wo die größten Risiken liegen
-
Welche Maßnahmen sollten vorrangig umgesetzt werden?
-
Wer ist für was zuständig?
-
Wie sich die Sicherheitsmaßnahmen auf den Betrieb, die Kunden und die Lieferungen auswirken
-
Welche Unterlagen müssen gegenüber Kunden, Behörden und Aufsichtsbehörden vorliegen?

Schritt 3
Aktionsplan
In größeren Unternehmen treten Herausforderungen im Bereich der Cybersicherheit häufig abteilungs-, system-, prozess- und lieferantenübergreifend auf. Ohne einen gemeinsamen Plan kann es schwierig sein, Prioritäten zu setzen, Maßnahmen zu koordinieren und sicherzustellen, dass die wichtigsten Risiken bewältigt werden.
Wir helfen Ihnen dabei, einen Aktionsplan zu erstellen, der einen Überblick über Risiken, Anforderungen und notwendige Maßnahmen bietet, damit die Maßnahmen strukturiert und mit Fokus auf die Bereiche umgesetzt werden können, die für das Unternehmen von größter Bedeutung sind.
Das bietet euch:
-
Ein umfassender Überblick über Risiken, Anforderungen und festgestellte Mängel
-
Priorisierte Maßnahmen auf der Grundlage der Geschäftskritikalität und des Risikos
-
Klare Aufgabenteilung zwischen Führungsebene, IT, Compliance und dem operativen Geschäft
-
Bessere Steuerung von Lieferanten und externen Abhängigkeiten
-
Eine solide Grundlage für die Arbeit mit NIS2, ISO 27001 und anderen relevanten Anforderungen

Schritt 4
Kundenvertrauen und Wachstum
Große Kunden, öffentliche Einrichtungen und internationale Kooperationspartner stellen zunehmend Anforderungen an die nachweisbare Cybersicherheit. Es reicht nicht mehr aus, lediglich Sicherheitsmaßnahmen zu ergreifen. Das Unternehmen muss auch nachweisen können, wie Risiken gehandhabt und die Sicherheitsmaßnahmen gesteuert werden.
Wenn die Cybersicherheit im Griff ist, wird es einfacher, den Reifegrad zu dokumentieren, Sicherheitsfragen zu beantworten, Audits durchzuführen und Kooperationen einzugehen, bei denen Sicherheit eine Voraussetzung ist.
Dies kann Sie in folgenden Bereichen stärken:
- Ausschreibungen und Lieferantenzulassungen
- Zusammenarbeit mit Unternehmenskunden
- Berichterstattung an den Konzern, den Vorstand oder die Investoren
- Due-Diligence- und Prüfungsverfahren
- Nachweis eines verantwortungsvollen und zuverlässigen Betriebs

Schritt 5
Geringeres Bußgeldrisiko
Die Nichteinhaltung von Sicherheitsanforderungen kann für größere Unternehmen konkrete Konsequenzen haben. Im Rahmen von NIS2 kann dies zu Überprüfungen, Auflagen und Geldbußen führen, während der Cyber Resilience Act Auswirkungen auf den Zugang zum europäischen Markt für Produkte mit digitalen Elementen haben kann.
Das Risiko umfasst auch vertragliche Anforderungen, Kundenanforderungen und Verpflichtungen gegenüber Lieferanten. Viele größere Unternehmen sehen sich heute mit Sicherheitsanforderungen konfrontiert, die Teil von Kundenverträgen, Lieferantenzulassungen und Kooperationen in der Lieferkette sind. Fehlende Dokumentation oder unzureichende Sicherheitsmaßnahmen können daher Auswirkungen auf bestehende Verträge, neue Geschäftsmöglichkeiten und die Fähigkeit des Unternehmens haben, vereinbarte Verpflichtungen zu erfüllen.
Mit einem strukturierten Ansatz erhalten Sie einen besseren Überblick über Anforderungen, Verantwortlichkeiten und Dokumentation, sodass Ihr Unternehmen das Risiko von Sanktionen verringern und gegenüber Kunden, Behörden und Kooperationspartnern eine stärkere Position einnehmen kann.

Schritt 6
Überblick und Priorisierung
Die Cybersicherheit in größeren Unternehmen umfasst oft zahlreiche Systeme, Teams, Lieferanten und Geschäftsbereiche. Ohne einen Gesamtüberblick kann es schwierig sein, einzuschätzen, welche Risiken am wichtigsten sind und wo die Maßnahmen vorrangig angesetzt werden sollten.
Wir helfen Ihnen dabei, einen Überblick über Risiken, Anforderungen und notwendige Maßnahmen zu gewinnen, damit die Cybersicherheit gezielter gestärkt werden kann. Dies schafft eine bessere Grundlage, um Investitionen zu priorisieren, wesentliche Risiken zu reduzieren und den Fortschritt unternehmensweit sicherzustellen.
Sichern Sie sich Cybersicherheit, die zu Ihrem Unternehmen passt
Möchten Sie die Cybersicherheit stärken und einen klaren Überblick darüber gewinnen, wo die Maßnahmen vorrangig ansetzen sollten?
Wir helfen Ihnen dabei, die wichtigsten Risiken zu identifizieren und einen konkreten Plan zu erstellen, der auf Ihr Unternehmen, Ihre Ressourcen und Ihre Geschäftsziele zugeschnitten ist. Informieren Sie sich hier über Ihre Möglichkeiten.
Beratung
Praktisch und effektiv – ganz nach den Vorgaben der Organisation
Dauer und Umfang
Auf die Bedürfnisse des jeweiligen Unternehmens zugeschnitten
Inhalt
Voranalyse
Erfassung kritischer Systeme und Risiken
IT-Sicherheitsrichtlinien und -verfahren
Einführung eines ISMS
Sensibilisierungstrainings und Workshops
Lieferanten- und Drittparteienkontrolle
Erstellt Unterlagen für das Unternehmen
Zugangssteuerung und organisatorische Sicherheitsmaßnahmen
Interne und externe Prüfung
Erwartete Ausgabe
Gestärkte interne Sicherheitskultur
Verbesserter Umgang mit Schwachstellen und Vorfällen
Gestärktes Vertrauen bei Kunden und Geschäftspartnern
Geschäftliche Robustheit
Wettbewerbsvorteil
Beginnen Sie mit einem unverbindlichen Gespräch mit einem unserer Experten oder erwerben Sie eine Voranalyse ab 10.000 DKK
Geben Sie Ihre E-Mail-Adresse ein und erhalten Sie Newsletter,
mit Informationen zu bevorstehenden Veranstaltungen, Wissenswertem und vielem mehr xxx




Guides og artikler
Alle Blogbeiträge anzeigenCyberberedskabsøvelse: Sådan tester virksomheden sin reaktionsevne
9 oktober, 2026
Cyberberedskabsøvelse: Sådan tester virksomheden sin reaktionsevne
Sådan planlægger og gennemfører virksomheden en cyberberedskabsøvelse med fokus på roller, drift, leverandører og dokumenteret læring.
Cybertruslen mod Danmark: Hvad virksomheder bør prioritere nu
9 oktober, 2026
Cybertruslen mod Danmark: Hvad virksomheder bør prioritere nu
ENISA’s aktuelle trusselsbillede peger på ransomware, sårbarheder og digitale afhængigheder. Se fem prioriteringer for danske virksomheder.
Sikkerhedsadfærd: Brug oktober til at styrke cybersikkerheden i praksis
8 oktober, 2026
Sikkerhedsadfærd: Brug oktober til at styrke cybersikkerheden i praksis
Få fem målepunkter, der viser, om sikkerhedstræning bliver brugt, og en enkel plan for opfølgning på sikkerhedsadfærd.
Häufig gestellte Fragen zur Cybersicherheit in größeren Unternehmen
Haben Sie noch Fragen, die nicht beantwortet wurden? Vereinbaren Sie eine kostenlose 15-minütige Beratung mit einem Cybersicherheitsexperten.
In größeren Unternehmen ist die Cybersicherheit häufig auf mehrere Abteilungen, Systeme, Lieferanten, Datenumgebungen und Geschäftsbereiche verteilt. Dies erschwert es, einen Gesamtüberblick über Risiken, Zuständigkeiten, Dokumentation und erforderliche Maßnahmen zu gewinnen.
Ohne einen strukturierten Ansatz kann die Sicherheitsarbeit fragmentiert sein, von einzelnen Personen abhängig werden oder sich gegenüber der Geschäftsleitung, dem Vorstand, Kunden und Behörden nur schwer dokumentieren lassen. Ein ganzheitlicher Ansatz erleichtert es, Prioritäten zu setzen, den Fortschritt zu verfolgen und sicherzustellen, dass die Sicherheit den Betrieb, die Lieferungen und die Geschäftsziele unterstützt.
Welche Rolle spielen die Geschäftsführung und der Vorstand im Bereich der Cybersicherheit?
In größeren Unternehmen müssen die Geschäftsführung und der Vorstand in der Lage sein, Entscheidungen über Risiken, Investitionen, Verantwortlichkeiten und Prioritäten zu treffen. Dazu sind keine detaillierten technischen Kenntnisse erforderlich, sondern eine klare Entscheidungsgrundlage sowie eine kontinuierliche Berichterstattung über die wichtigsten Risiken und Sicherheitsmaßnahmen.
Für Unternehmen, die unter die NIS2-Richtlinie fallen, ist die Rolle der Unternehmensleitung besonders deutlich, da die Leitungsgremien die Cybersicherheitsmaßnahmen genehmigen und überwachen müssen. Das bedeutet, dass Cybersicherheit als Teil des gesamten Risikomanagements des Unternehmens und nicht nur als rein technische IT-Angelegenheit behandelt werden sollte.
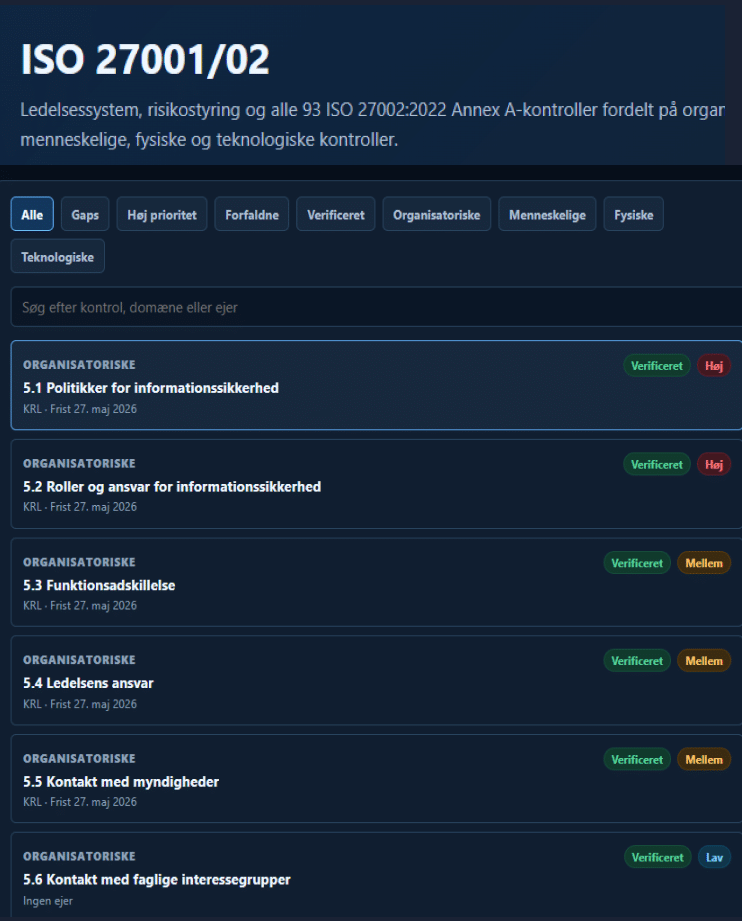
ISO 27001 kann größeren Unternehmen einen gemeinsamen Rahmen für Risikomanagement, Informationssicherheit, Dokumentation und kontinuierliche Verbesserungen bieten. Die Norm ist relevant, da sie abteilungs-, länder-, system- und lieferantenübergreifend angewendet werden kann und eine einheitlichere Grundlage für die Sicherheitsarbeit schafft.
Eine ISO 27001-Zertifizierung kann die Dokumentation gegenüber Kunden, Behörden, dem Konzern, dem Vorstand und Investoren unterstützen. Sie kann zudem die strukturierte Umsetzung der Anforderungen von NIS2, bei Kundenaudits, Ausschreibungen, Lieferantenzulassungen und internen Governance-Anforderungen erleichtern, da das Unternehmen über ein etabliertes Managementsystem für Informationssicherheit verfügt.
Wie wirkt sich Cybersicherheit auf Lieferketten und Kundenanforderungen aus?
Größere Unternehmen sind häufig Teil komplexer Lieferketten, in denen Sicherheitsanforderungen von Kunden, Konzernen, öffentlichen Einrichtungen, Aufsichtsbehörden und internationalen Kooperationspartnern gestellt werden. Das bedeutet, dass Cybersicherheit nicht nur durch technische Maßnahmen, sondern auch durch Prozesse, Zuständigkeiten, Risikobewertungen und eine kontinuierliche Überwachung nachgewiesen werden muss.
Wenn die Sicherheitsarbeit strukturiert und dokumentiert ist, wird es einfacher, Sicherheitsfragen zu beantworten, Audits durchzuführen, als Lieferant zugelassen zu werden und Kooperationen einzugehen, bei denen Sicherheit eine Grundvoraussetzung ist.
Welche Folgen kann eine unzureichende Cybersicherheit für größere Unternehmen haben?
Mangelhafte Cybersicherheit kann Auswirkungen auf die Einhaltung von Vorschriften, den Betrieb, Verträge, das Kundenvertrauen und den Marktzugang haben. Im Rahmen der NIS2 kann die Nichteinhaltung zu Aufsichtsmaßnahmen, Anordnungen und Geldbußen führen. Für Unternehmen, deren Produkte digitale Elemente enthalten, kann der Cyber Resilience Act darüber entscheiden, ob diese Produkte weiterhin auf dem EU-Markt vertrieben werden dürfen.
Zu den Folgen können auch Betriebsausfälle, verspätete Lieferungen, die Nichteinhaltung von Kundenanforderungen, der Verlust geschäftskritischer Informationen und erhöhte Kosten für die Wiederherstellung gehören. Für größere Unternehmen ist Cybersicherheit daher sowohl ein Bereich der Compliance als auch eine Führungsaufgabe und eine Voraussetzung für einen stabilen Betrieb sowie den fortgesetzten Zugang zu Kunden und Märkten.